
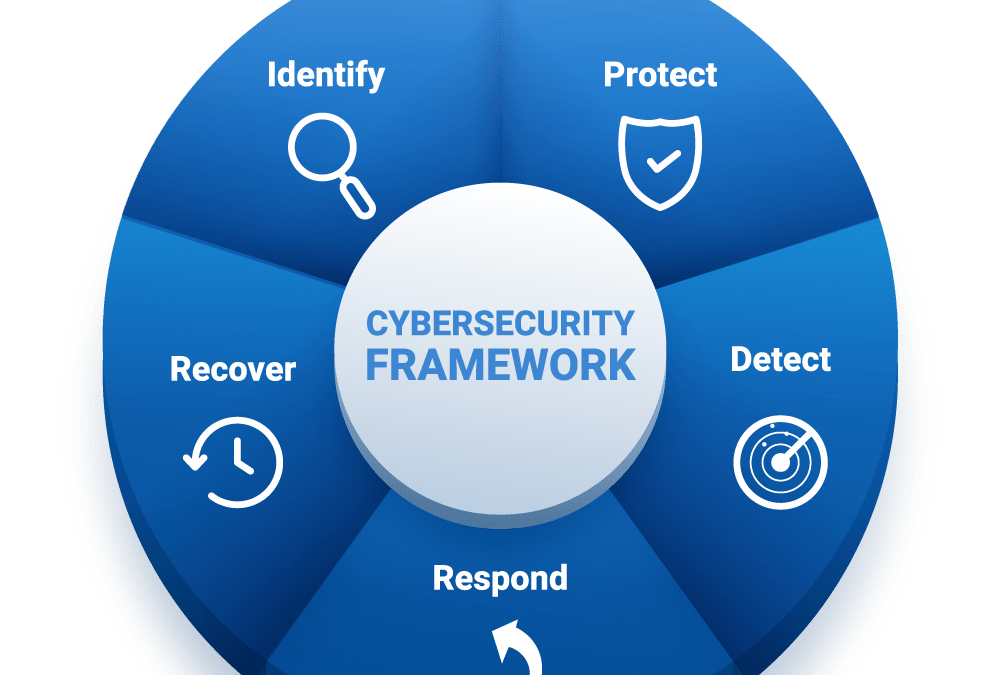
Con la direttiva (UE) 2022/2555, nota come NIS2, l’Unione europea ha alzato l’asticella della sicurezza informatica. In Italia la direttiva è stata recepita con il D.Lgs. 138/2024, in vigore dal 16 ottobre 2024, e affida all’Agenzia per la Cybersicurezza Nazionale (ACN) il ruolo di autorità competente. Rispetto alla prima direttiva NIS, il perimetro si allarga molto: non riguarda più solo i grandi operatori di servizi essenziali, ma migliaia di imprese di medie dimensioni in numerosi settori.
Chi è coinvolto
In linea generale rientrano nell’ambito di applicazione le medie e grandi imprese che operano nei settori elencati dalla normativa: tra gli altri energia, trasporti, sanità, acqua, infrastrutture digitali, servizi ICT gestiti, pubblica amministrazione, ma anche servizi postali, gestione dei rifiuti, industria chimica, alimentare e manifatturiera. I soggetti sono suddivisi in essenziali e importanti, con obblighi simili ma un regime di vigilanza e sanzioni diverso. In alcuni casi specifici sono coinvolte anche realtà più piccole.
C’è poi un effetto indiretto da non sottovalutare: la NIS2 chiede alle aziende soggette di gestire anche la sicurezza della catena di fornitura. Questo significa che molte PMI, pur non rientrando direttamente nel perimetro, si vedranno chiedere dai propri clienti garanzie, questionari e requisiti minimi di sicurezza.
Cosa prevede
- Registrazione dei soggetti sulla piattaforma digitale dell’ACN e aggiornamento periodico delle informazioni.
- Misure di gestione del rischio tecniche e organizzative: analisi dei rischi, gestione degli incidenti, continuità operativa e backup, sicurezza della supply chain, crittografia, controllo degli accessi e autenticazione a più fattori.
- Notifica degli incidenti significativi al CSIRT nazionale secondo tempi stringenti: una pre-notifica entro 24 ore, una notifica entro 72 ore e una relazione finale entro un mese.
- Responsabilità degli organi di amministrazione, chiamati ad approvare le misure di sicurezza, a sovrintenderne l’attuazione e a seguire una formazione specifica.
Le sanzioni sono rilevanti: fino a 10 milioni di euro o al 2% del fatturato mondiale annuo per i soggetti essenziali, fino a 7 milioni o all’1,4% per i soggetti importanti.
Da dove partire
Il primo passo è capire se e come la normativa si applica alla propria azienda, direttamente o tramite i clienti. Subito dopo conviene fare una fotografia dello stato attuale: quali sistemi e dati sono critici, quali misure sono già in essere, dove sono le lacune. Su questa base si costruisce un piano di adeguamento con priorità chiare, che quasi sempre comprende autenticazione a più fattori, gestione degli aggiornamenti, backup protetti, procedure di risposta agli incidenti e formazione del personale.
VCG.IT affianca le aziende in tutte queste fasi, dall’assessment iniziale all’implementazione delle misure tecniche. Se vuoi capire come la NIS2 riguarda la tua realtà, contattaci.
Questo articolo ha finalità informative e non sostituisce una consulenza legale sull’applicabilità della normativa al singolo caso.